AWS(Amazon Web Services)를 이용하는 기업이 증가하면서 EC2를 웹 서비스, 업무 시스템 등 다양한 용도로 활용하고 있습니다.
EC2는 필요한 서버를 빠르게 생성하고 서비스 환경에 맞게 구성할 수 있다는 장점이 있습니다. 다만 AWS에서 제공하는 서비스라고 해서 EC2 내부의 운영체제와 애플리케이션까지 AWS에서 모두 관리하는 것은 아닙니다.
이번 글에서는 AWS EC2의 기본적인 개념과 EC2 내부의 운영체제 및 서비스에 대한 취약점 점검 방법을 알아보겠습니다.
1. AWS EC2란?
EC2(Elastic Compute Cloud)는 AWS에서 제공하는 가상 서버 서비스입니다.
기존 온프레미스 환경에서는 서버를 운영하기 위해 물리 장비를 구매하고 데이터센터에 설치하는 과정이 필요했습니다. EC2를 이용하면 필요한 사양의 서버를 생성하여 사용할 수 있으며, 서비스 환경에 따라 인스턴스의 사양을 변경할 수도 있습니다.
EC2에서는 Linux, Windows 등 다양한 운영체제를 사용할 수 있고 CPU, 메모리, 스토리지 등의 사양도 목적에 맞게 구성할 수 있습니다.
| 서버 생성 | 필요한 사양의 가상 서버를 생성하여 사용 |
| 확장성 | 서비스 환경에 따라 인스턴스 유형 및 사양 변경 |
| 운영체제 | Linux, Windows 등 다양한 운영체제 지원 |
| 스토리지 | EBS 등의 스토리지를 연결하여 사용 |
| 네트워크 | VPC 환경에서 네트워크 구성 |
| 모니터링 | CloudWatch 등을 이용한 상태 및 성능 모니터링 |
| 백업 | EBS Snapshot 등을 이용한 데이터 백업 |
물리 서버와 EC2는 구축하고 운영하는 방식에는 차이가 있지만, EC2 인스턴스 내부에서는 일반 서버와 동일하게 Linux 또는 Windows 운영체제와 다양한 애플리케이션이 동작합니다.
따라서 EC2에서도 운영체제와 설치된 서비스에 대한 보안 설정을 확인하고 관리해야 합니다.
2. AWS에서 제공하는 EC2도 보안 점검이 필요할까요?
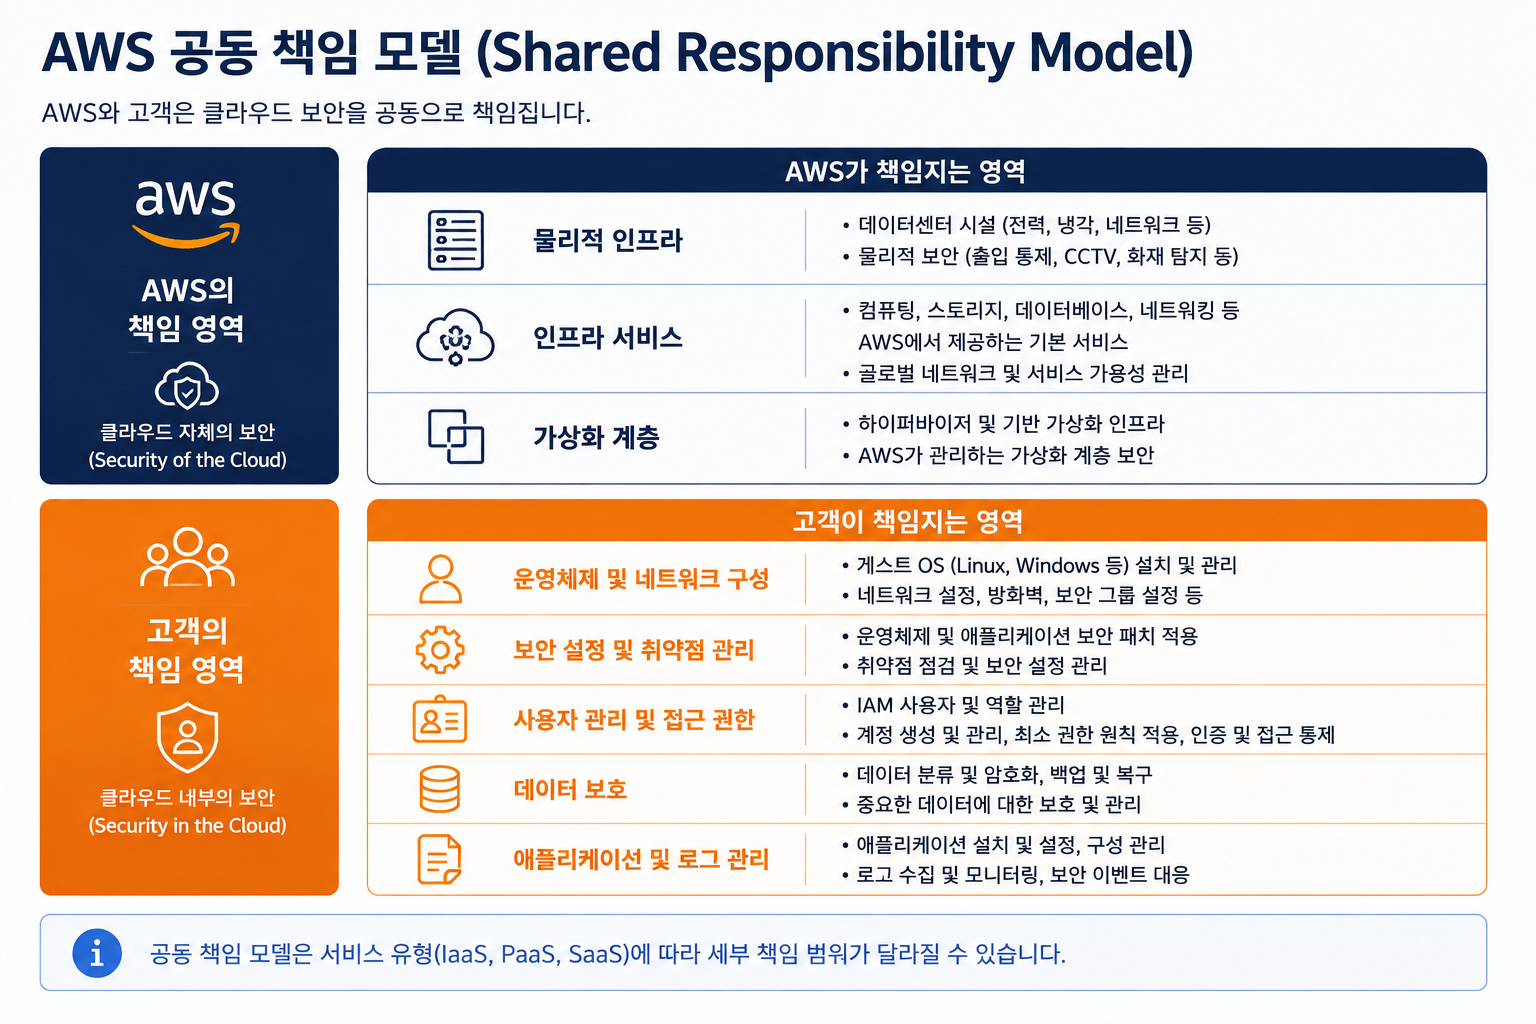
AWS는 클라우드 보안에 공동 책임 모델(Shared Responsibility Model)을 적용하고 있습니다.
AWS는 데이터센터와 물리 서버, 네트워크, 하이퍼바이저 등 클라우드 인프라에 대한 보안을 담당합니다. 반면 EC2에 설치된 게스트 운영체제와 애플리케이션, 데이터 등의 보안은 고객의 관리 영역에 해당합니다.
EC2와 같은 IaaS(Infrastructure as a Service)는 고객이 운영체제를 직접 관리하기 때문에 다음과 같은 항목을 확인해야 합니다.
계정 및 권한 관리가 미흡하거나 불필요한 서비스가 활성화되어 있다면 비인가 접근이나 권한 탈취 등의 위험으로 이어질 수 있습니다.
따라서 EC2 역시 일반 서버와 마찬가지로 운영체제와 설치된 서비스에 대한 취약점 점검이 필요합니다.
※ Security Group, IAM, EBS 암호화 등 AWS 서비스에 대한 보안 설정은 별도의 클라우드 보안 점검 영역에서 확인할 수 있습니다.
3. EC2 취약점 점검 범위는 어떻게 정할까요?
EC2 취약점 점검을 시작하기 전에 먼저 확인해야 할 것은 해당 인스턴스에서 어떤 운영체제와 서비스가 사용되고 있는지입니다.
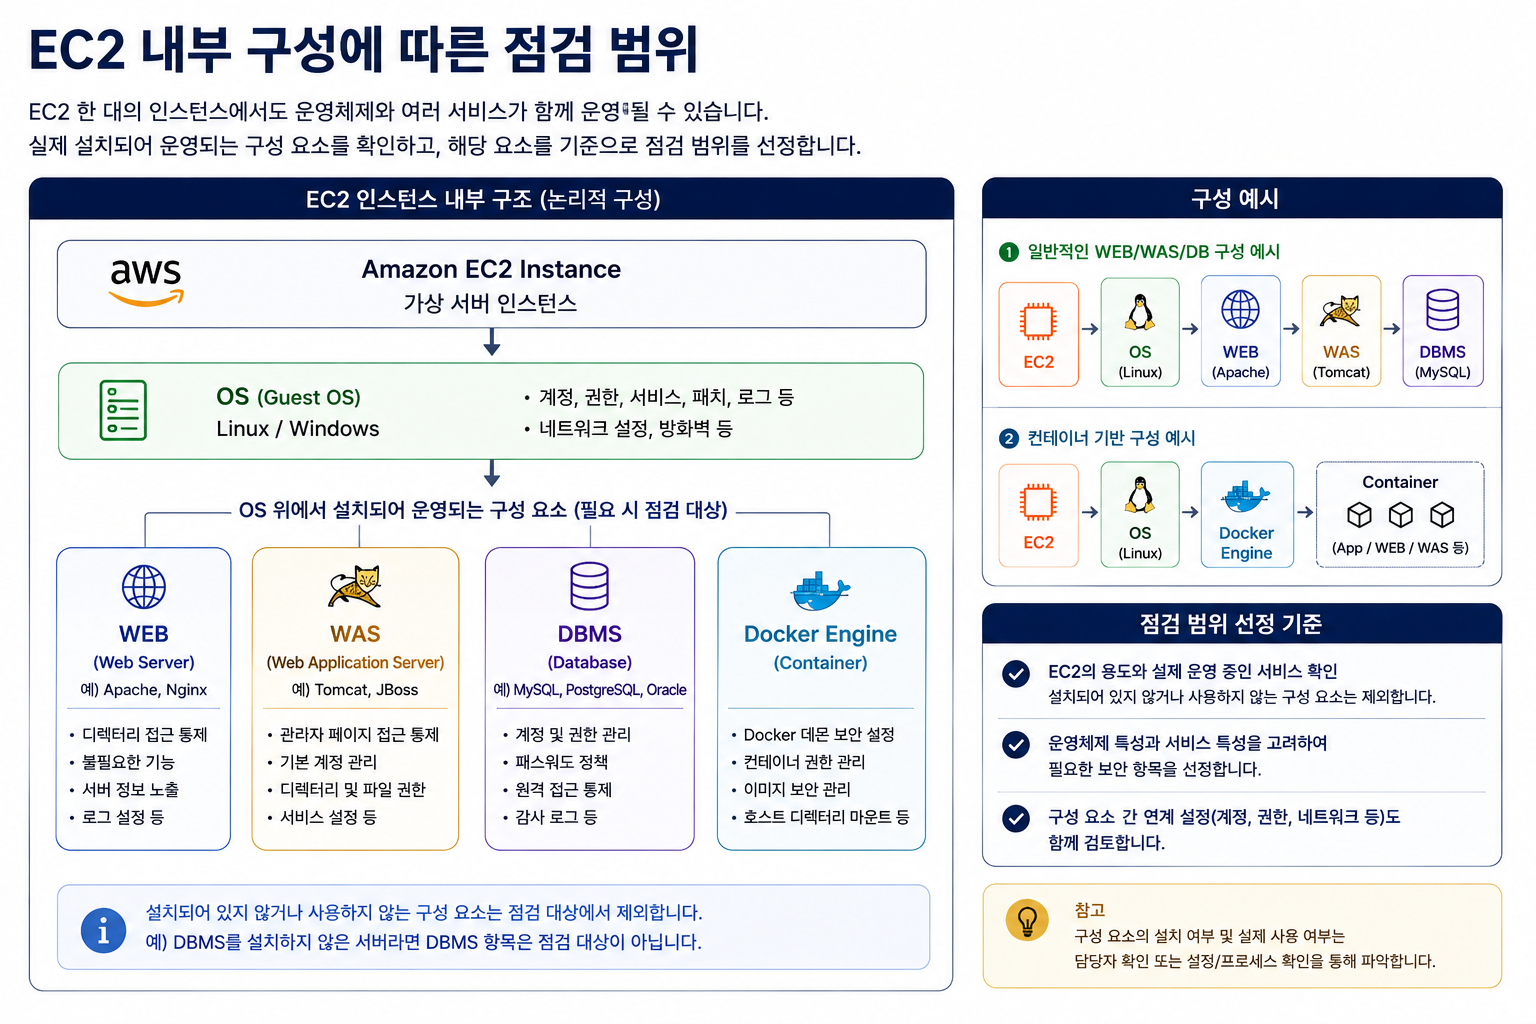
하나의 EC2 인스턴스에서도 운영체제뿐만 아니라 WEB, WAS, DBMS 등 여러 구성 요소가 함께 운영될 수 있습니다.
예를 들어 Linux 기반 EC2에서 Apache와 Tomcat을 운영하고 있다면 다음과 같이 점검 대상을 구분할 수 있습니다.
| OS | Linux | 계정, 권한, 서비스, 로그 등 |
| WEB | Apache | 디렉터리 접근, 불필요한 기능, 로그 등 |
| WAS | Tomcat | 관리자 페이지, 디렉터리 권한, 서비스 설정 등 |
MySQL, PostgreSQL, Oracle 등의 DBMS가 설치되어 있다면 DBMS도 별도의 점검 대상이 됩니다. Docker Engine을 이용하여 컨테이너를 운영하고 있다면 Docker 환경에 대한 보안 설정도 추가로 확인할 수 있습니다.
예를 들어 일반적인 WEB/WAS 환경이라면 다음과 같이 구성될 수 있습니다.
EC2 → Linux → Apache(WEB) → Tomcat(WAS)
Docker를 사용하는 환경이라면 다음과 같이 별도의 구성으로 볼 수 있습니다.
EC2 → Linux → Docker Engine → Container
즉, WEB/WAS/DBMS/Docker를 하나의 순차적인 구조로 보는 것이 아니라 EC2 내부에 실제 설치되어 운영되는 구성 요소를 각각 확인하여 점검 범위를 선정해야 합니다.
모든 EC2에 동일한 점검 항목을 적용하기보다는 해당 EC2의 용도와 실제 서비스 구성을 먼저 확인하는 것이 점검 범위를 선정하는 기준이 됩니다.
4. EC2 운영체제에서는 무엇을 점검할까요?
EC2에 설치된 Linux 또는 Windows는 일반 서버와 동일한 관점에서 취약점 점검을 수행할 수 있습니다.
점검 항목은 크게 계정 관리, 권한 관리, 서비스 관리, 패치 관리, 로그 관리 등으로 구분할 수 있습니다.
① 계정 및 인증 관리
먼저 서버에 접근할 수 있는 계정과 인증 정책을 확인합니다.
불필요한 사용자 계정 존재 여부
관리자 계정 관리 여부
패스워드 복잡도 및 사용기간
로그인 실패에 따른 계정 잠금 정책
관리자 권한 부여 현황
장기간 사용하지 않는 계정 존재 여부
퇴사자 또는 장기간 사용하지 않은 계정 등이 남아 있으면 비인가 접근에 악용될 수 있으므로 실제 사용 여부를 함께 확인해야 합니다.
② 원격 접근 및 권한 관리
EC2에 원격으로 접속하는 환경에서는 Linux의 SSH, Windows의 RDP 등을 사용할 수 있으며, 환경에 따라 AWS Systems Manager Session Manager 등의 접근 방식을 사용할 수도 있습니다.
Linux 환경에서는 다음과 같은 설정을 확인할 수 있습니다.
root 계정의 원격 접속 제한
su 명령어 사용 권한
sudo 권한 부여 현황
SSH 보안 설정
Session Timeout 설정
root와 같은 관리자 계정을 직접 사용하는 것보다 사용자별 계정을 사용하고, 필요한 경우에만 관리자 권한을 부여하는 방식으로 운영하면 사용자별 작업 이력을 확인하고 관리자 권한을 통제하는 데 도움이 됩니다.
③ 파일 및 디렉터리 권한 관리
운영체제의 주요 설정 파일과 디렉터리에 불필요한 권한이 부여되어 있는지 확인합니다.
Linux에서는 /etc/passwd, /etc/shadow, /etc/hosts 등의 주요 파일에 설정된 소유자와 접근 권한을 확인하며, World Writable 파일이나 소유자가 존재하지 않는 파일도 점검 대상이 될 수 있습니다.
다만 이러한 파일이 확인되었다고 해서 결과만으로 바로 취약으로 판단하기보다는 해당 파일의 용도와 실제 필요한 권한인지 확인한 후 판단해야 합니다.
④ 불필요한 서비스 관리
사용하지 않는 서비스가 실행되고 있으면 불필요한 공격 경로로 활용될 가능성이 있습니다.
주로 다음 항목을 확인합니다.
불필요한 서비스 실행 여부
사용하지 않는 네트워크 서비스
불필요한 원격 관리 서비스
평문 통신 프로토콜 사용 여부
서비스가 실행 중이라는 사실만으로 취약하다고 판단하지는 않습니다.
서버의 용도에 따라 필요한 서비스일 수 있으므로 실제 사용 여부를 확인하고, 필요한 서비스라면 접근통제나 암호화 등 적절한 보안 설정이 적용되어 있는지 추가로 확인합니다.
⑤ 보안 패치 및 버전 관리
운영체제와 설치된 소프트웨어가 현재 지원되는 버전인지, 필요한 보안 패치가 적용되어 있는지도 확인합니다.
운영체제 보안 업데이트 적용 여부
운영체제 기술지원 종료(EoS) 여부
주요 패키지 및 소프트웨어 버전
알려진 취약점에 대한 패치 적용 여부
특히 기술지원이 종료된 운영체제는 신규 취약점에 대한 보안 업데이트를 제공받지 못할 수 있으므로 업그레이드 또는 교체 계획을 함께 검토할 필요가 있습니다.
운영 환경에서 패치를 적용할 때에는 서비스에 영향을 줄 수 있으므로 사전 테스트와 변경관리 절차를 거쳐 적용해야 합니다.
⑥ 로그 및 감사 설정
보안 사고 발생 시 사용자 접근이나 시스템 변경 이력을 확인하기 위해 로그 설정도 점검합니다.
시스템 로그 설정
사용자 로그인 및 인증 기록
관리자 권한 사용 기록
로그 파일 접근 권한
로그 보관 설정
로그 생성 여부뿐만 아니라 사고 발생 시 필요한 기록을 확인할 수 있는지, 로그가 임의로 변경되거나 삭제되지 않도록 관리되고 있는지도 함께 확인합니다.
5. EC2 내부의 WEB/WAS/DBMS도 점검 대상일까요?
EC2에 WEB, WAS, DBMS 등의 서비스가 설치되어 있다면 운영체제와 별도로 해당 서비스의 보안 설정도 확인합니다.
예를 들어 Apache나 Nginx와 같은 WEB 서버에서는 다음과 같은 항목을 점검할 수 있습니다.
불필요한 디렉터리 및 파일 노출
디렉터리 리스팅 설정
불필요한 HTTP Method 허용 여부
서버 정보 노출
로그 설정
파일 업로드 및 접근 권한
Tomcat과 같은 WAS에서는 관리자 페이지 접근통제, 기본 계정 관리, 디렉터리 및 파일 권한, 불필요한 기능 등의 설정을 확인합니다.
DBMS가 설치되어 있다면 계정 및 권한, 패스워드 정책, 원격 접근, 감사 로그 등의 항목을 추가로 확인합니다.
Docker Engine을 사용하는 환경이라면 Docker 데몬 설정, 컨테이너 권한, 이미지 관리, 호스트 디렉터리 마운트 등 컨테이너 운영 환경에 대한 점검도 고려할 수 있습니다.
따라서 EC2 자체를 하나의 점검 대상으로만 보는 것이 아니라 EC2 내부에서 실제 운영되는 OS와 WEB/WAS/DBMS/Docker 등의 구성 요소를 확인하고 필요한 영역을 각각 점검 대상으로 선정합니다.
6. 실제 EC2 취약점 점검은 어떻게 진행할까요?
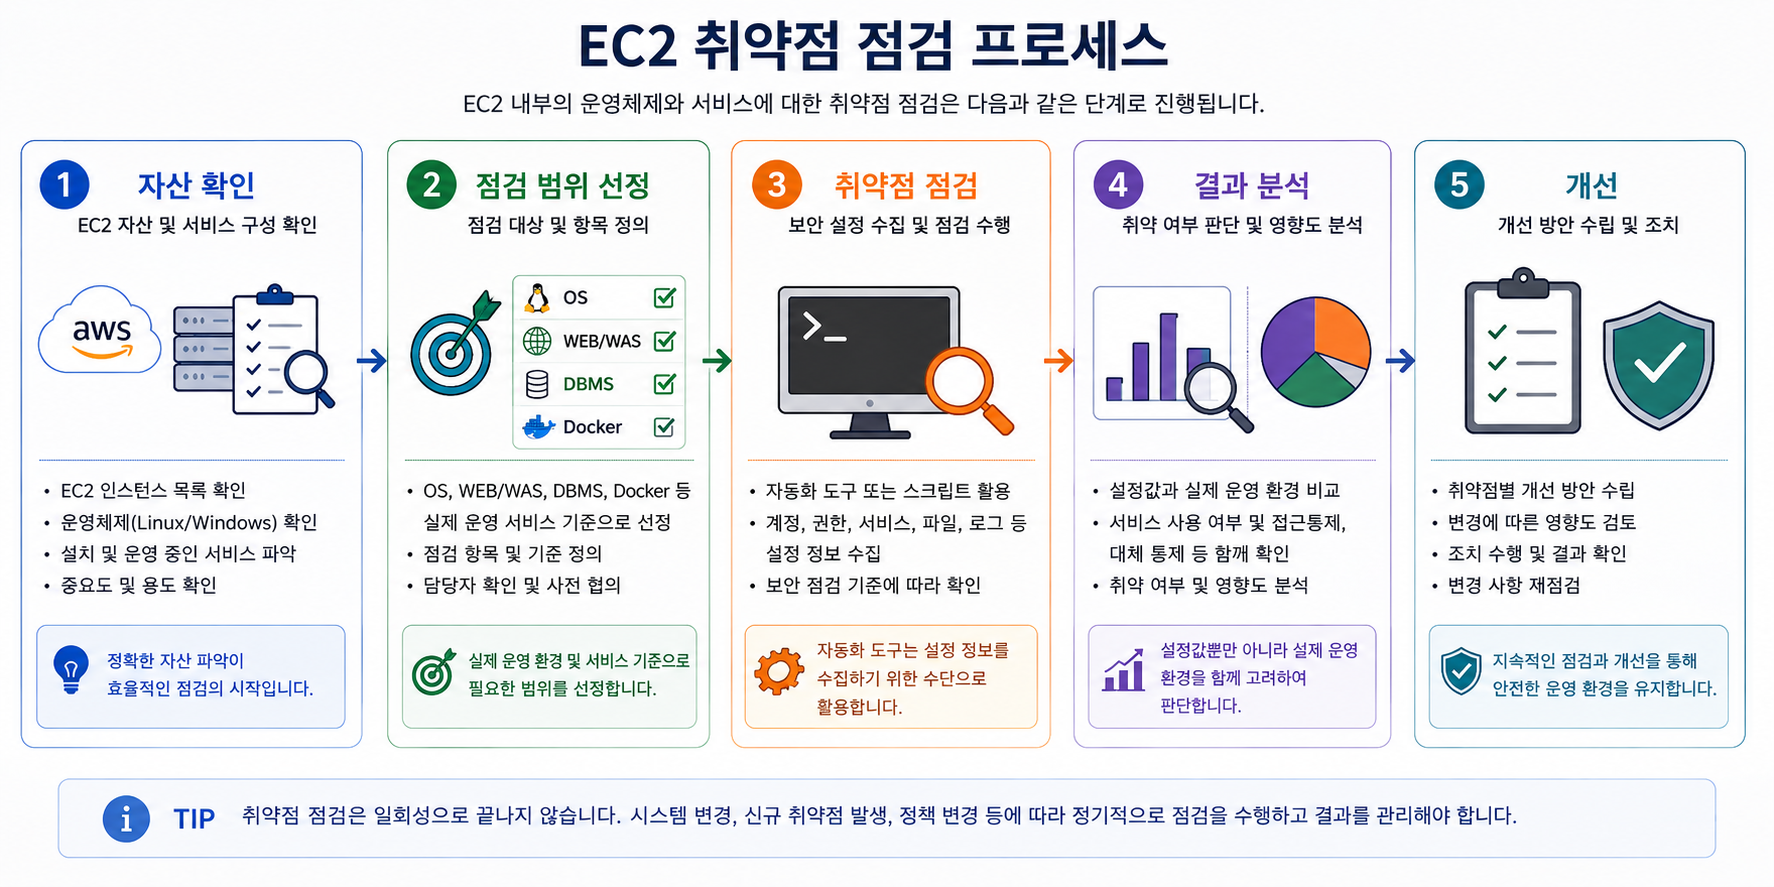
실제 취약점 점검에서는 EC2의 자산과 서비스 구성을 먼저 파악하고 해당 환경에 맞는 점검 항목을 선정하여 점검을 진행합니다.
STEP 1. 자산 및 서비스 구성 확인
점검 대상 EC2의 운영체제와 용도를 확인합니다.
Linux 또는 Windows 여부와 함께 WEB, WAS, DBMS, Docker 등 추가로 운영되고 있는 서비스가 있는지 확인하여 점검 범위를 정합니다.
STEP 2. 취약점 점검 수행
운영체제와 서비스별 점검 기준에 따라 보안 설정을 확인합니다.
점검 대상이 많은 경우 스크립트를 활용하여 계정, 패스워드 정책, 파일 권한, 실행 서비스, 로그 등의 설정 정보를 수집하면 점검 시간을 줄일 수 있습니다.
다만 자동화된 스크립트는 설정 정보를 수집하기 위한 수단으로 활용하고, 최종 취약 여부는 실제 환경을 확인하여 판단해야 합니다.
STEP 3. 점검 결과 분석
수집된 결과와 실제 운영 환경을 함께 확인하여 취약 여부를 판단합니다.
예를 들어 점검 결과에서 특정 서비스가 활성화된 것으로 확인되더라도 업무상 필요한 서비스일 수 있습니다. 이 경우 서비스 사용 여부와 접근통제, 암호화 등 적용된 보안 설정을 추가로 확인합니다.
반대로 스크립트 결과만으로 확인하기 어려운 접근통제 솔루션이나 별도의 대체 통제가 적용되어 있을 수도 있습니다.
따라서 설정값뿐만 아니라 시스템의 용도, 서비스 사용 여부, 접근통제 환경 및 대체 통제까지 함께 확인하여 최종 결과를 판단합니다.
STEP 4. 개선 방안 수립
취약점이 확인되면 발생 가능한 위험과 현재 운영 환경을 고려하여 개선 방안을 수립합니다.
운영 중인 서버의 설정을 바로 변경할 경우 서비스 장애가 발생할 수 있으므로 변경에 따른 영향도를 검토하고 필요한 경우 테스트를 거쳐 적용합니다.
조치가 완료된 이후에는 변경된 설정이 정상적으로 적용되었는지 재점검하여 취약점의 개선 여부를 확인합니다.
7. EC2 보안 취약점 점검 체크포인트
마지막으로 EC2 내부 시스템을 점검할 때 확인해야 할 주요 내용을 정리해 보겠습니다.
✔ 불필요하거나 장기간 사용하지 않는 계정이 존재하는지 확인합니다.
✔ 관리자 권한이 필요한 사용자에게만 권한이 부여되어 있는지 확인합니다.
✔ root 등 관리자 계정의 직접적인 원격 접속을 제한합니다.
✔ 패스워드 및 계정 잠금 정책이 내부 보안정책에 맞게 설정되어 있는지 확인합니다.
✔ 주요 파일 및 디렉터리의 소유자와 접근 권한을 확인합니다.
✔ 업무에 필요하지 않은 서비스가 실행되고 있지 않은지 확인합니다.
✔ 운영체제와 주요 소프트웨어의 보안 패치 적용 여부를 확인합니다.
✔ 시스템 및 보안 로그가 적절하게 생성되고 보관되는지 확인합니다.
✔ EC2 내부에서 실제 운영되는 WEB/WAS/DBMS/Docker 등을 확인하여 점검 범위를 선정합니다.
✔ 자동화 점검 결과와 함께 실제 운영 환경 및 대체 통제를 확인하여 최종 결과를 판단합니다.
EC2는 AWS에서 제공하는 가상 서버이지만, EC2 내부에서 운영되는 Linux 또는 Windows와 그 위에 설치된 서비스는 고객이 직접 관리해야 하는 영역입니다.
따라서 EC2의 용도와 실제 서비스 구성을 먼저 파악하고 이에 맞는 점검 범위를 선정해야 합니다. 또한 자동화된 점검 결과만으로 취약 여부를 결정하기보다 실제 서비스 사용 여부와 운영 환경까지 함께 확인해야 보다 정확한 점검이 가능합니다.
정기적인 취약점 점검을 통해 불필요한 계정이나 서비스, 잘못된 권한 설정 등을 확인하고 개선하여 EC2 환경을 안전하게 운영할 수 있습니다.
참고자료
Amazon Web Services, Amazon EC2 User Guide
Amazon Web Services, AWS Shared Responsibility Model
Amazon Web Services, Security best practices for Amazon EC2
Center for Internet Security, CIS Benchmarks
NIST SP 800-123, Guide to General Server Security
한국인터넷진흥원(KISA), 주요정보통신기반시설 기술적 취약점 분석·평가 방법 상세가이드
 신동찬 | sdc@cela.kr |


AWS(Amazon Web Services)를 이용하는 기업이 증가하면서 EC2를 웹 서비스, 업무 시스템 등 다양한 용도로 활용하고 있습니다.
EC2는 필요한 서버를 빠르게 생성하고 서비스 환경에 맞게 구성할 수 있다는 장점이 있습니다. 다만 AWS에서 제공하는 서비스라고 해서 EC2 내부의 운영체제와 애플리케이션까지 AWS에서 모두 관리하는 것은 아닙니다.
이번 글에서는 AWS EC2의 기본적인 개념과 EC2 내부의 운영체제 및 서비스에 대한 취약점 점검 방법을 알아보겠습니다.
1. AWS EC2란?
EC2(Elastic Compute Cloud)는 AWS에서 제공하는 가상 서버 서비스입니다.
기존 온프레미스 환경에서는 서버를 운영하기 위해 물리 장비를 구매하고 데이터센터에 설치하는 과정이 필요했습니다. EC2를 이용하면 필요한 사양의 서버를 생성하여 사용할 수 있으며, 서비스 환경에 따라 인스턴스의 사양을 변경할 수도 있습니다.
EC2에서는 Linux, Windows 등 다양한 운영체제를 사용할 수 있고 CPU, 메모리, 스토리지 등의 사양도 목적에 맞게 구성할 수 있습니다.
물리 서버와 EC2는 구축하고 운영하는 방식에는 차이가 있지만, EC2 인스턴스 내부에서는 일반 서버와 동일하게 Linux 또는 Windows 운영체제와 다양한 애플리케이션이 동작합니다.
따라서 EC2에서도 운영체제와 설치된 서비스에 대한 보안 설정을 확인하고 관리해야 합니다.
2. AWS에서 제공하는 EC2도 보안 점검이 필요할까요?
AWS는 클라우드 보안에 공동 책임 모델(Shared Responsibility Model)을 적용하고 있습니다.
AWS는 데이터센터와 물리 서버, 네트워크, 하이퍼바이저 등 클라우드 인프라에 대한 보안을 담당합니다. 반면 EC2에 설치된 게스트 운영체제와 애플리케이션, 데이터 등의 보안은 고객의 관리 영역에 해당합니다.
EC2와 같은 IaaS(Infrastructure as a Service)는 고객이 운영체제를 직접 관리하기 때문에 다음과 같은 항목을 확인해야 합니다.
운영체제 계정 및 권한
관리자 원격 접속
운영체제 및 애플리케이션 보안 패치
불필요한 서비스
중요 파일 및 디렉터리 권한
시스템 로그 및 감사 기록
WEB/WAS/DBMS 등 설치된 서비스의 보안 설정
계정 및 권한 관리가 미흡하거나 불필요한 서비스가 활성화되어 있다면 비인가 접근이나 권한 탈취 등의 위험으로 이어질 수 있습니다.
따라서 EC2 역시 일반 서버와 마찬가지로 운영체제와 설치된 서비스에 대한 취약점 점검이 필요합니다.
※ Security Group, IAM, EBS 암호화 등 AWS 서비스에 대한 보안 설정은 별도의 클라우드 보안 점검 영역에서 확인할 수 있습니다.
3. EC2 취약점 점검 범위는 어떻게 정할까요?
EC2 취약점 점검을 시작하기 전에 먼저 확인해야 할 것은 해당 인스턴스에서 어떤 운영체제와 서비스가 사용되고 있는지입니다.
하나의 EC2 인스턴스에서도 운영체제뿐만 아니라 WEB, WAS, DBMS 등 여러 구성 요소가 함께 운영될 수 있습니다.
예를 들어 Linux 기반 EC2에서 Apache와 Tomcat을 운영하고 있다면 다음과 같이 점검 대상을 구분할 수 있습니다.
MySQL, PostgreSQL, Oracle 등의 DBMS가 설치되어 있다면 DBMS도 별도의 점검 대상이 됩니다. Docker Engine을 이용하여 컨테이너를 운영하고 있다면 Docker 환경에 대한 보안 설정도 추가로 확인할 수 있습니다.
예를 들어 일반적인 WEB/WAS 환경이라면 다음과 같이 구성될 수 있습니다.
EC2 → Linux → Apache(WEB) → Tomcat(WAS)
Docker를 사용하는 환경이라면 다음과 같이 별도의 구성으로 볼 수 있습니다.
EC2 → Linux → Docker Engine → Container
즉, WEB/WAS/DBMS/Docker를 하나의 순차적인 구조로 보는 것이 아니라 EC2 내부에 실제 설치되어 운영되는 구성 요소를 각각 확인하여 점검 범위를 선정해야 합니다.
모든 EC2에 동일한 점검 항목을 적용하기보다는 해당 EC2의 용도와 실제 서비스 구성을 먼저 확인하는 것이 점검 범위를 선정하는 기준이 됩니다.
4. EC2 운영체제에서는 무엇을 점검할까요?
EC2에 설치된 Linux 또는 Windows는 일반 서버와 동일한 관점에서 취약점 점검을 수행할 수 있습니다.
점검 항목은 크게 계정 관리, 권한 관리, 서비스 관리, 패치 관리, 로그 관리 등으로 구분할 수 있습니다.
① 계정 및 인증 관리
먼저 서버에 접근할 수 있는 계정과 인증 정책을 확인합니다.
불필요한 사용자 계정 존재 여부
관리자 계정 관리 여부
패스워드 복잡도 및 사용기간
로그인 실패에 따른 계정 잠금 정책
관리자 권한 부여 현황
장기간 사용하지 않는 계정 존재 여부
퇴사자 또는 장기간 사용하지 않은 계정 등이 남아 있으면 비인가 접근에 악용될 수 있으므로 실제 사용 여부를 함께 확인해야 합니다.
② 원격 접근 및 권한 관리
EC2에 원격으로 접속하는 환경에서는 Linux의 SSH, Windows의 RDP 등을 사용할 수 있으며, 환경에 따라 AWS Systems Manager Session Manager 등의 접근 방식을 사용할 수도 있습니다.
Linux 환경에서는 다음과 같은 설정을 확인할 수 있습니다.
root 계정의 원격 접속 제한
su 명령어 사용 권한
sudo 권한 부여 현황
SSH 보안 설정
Session Timeout 설정
root와 같은 관리자 계정을 직접 사용하는 것보다 사용자별 계정을 사용하고, 필요한 경우에만 관리자 권한을 부여하는 방식으로 운영하면 사용자별 작업 이력을 확인하고 관리자 권한을 통제하는 데 도움이 됩니다.
③ 파일 및 디렉터리 권한 관리
운영체제의 주요 설정 파일과 디렉터리에 불필요한 권한이 부여되어 있는지 확인합니다.
Linux에서는 /etc/passwd, /etc/shadow, /etc/hosts 등의 주요 파일에 설정된 소유자와 접근 권한을 확인하며, World Writable 파일이나 소유자가 존재하지 않는 파일도 점검 대상이 될 수 있습니다.
다만 이러한 파일이 확인되었다고 해서 결과만으로 바로 취약으로 판단하기보다는 해당 파일의 용도와 실제 필요한 권한인지 확인한 후 판단해야 합니다.
④ 불필요한 서비스 관리
사용하지 않는 서비스가 실행되고 있으면 불필요한 공격 경로로 활용될 가능성이 있습니다.
주로 다음 항목을 확인합니다.
불필요한 서비스 실행 여부
사용하지 않는 네트워크 서비스
불필요한 원격 관리 서비스
평문 통신 프로토콜 사용 여부
서비스가 실행 중이라는 사실만으로 취약하다고 판단하지는 않습니다.
서버의 용도에 따라 필요한 서비스일 수 있으므로 실제 사용 여부를 확인하고, 필요한 서비스라면 접근통제나 암호화 등 적절한 보안 설정이 적용되어 있는지 추가로 확인합니다.
⑤ 보안 패치 및 버전 관리
운영체제와 설치된 소프트웨어가 현재 지원되는 버전인지, 필요한 보안 패치가 적용되어 있는지도 확인합니다.
운영체제 보안 업데이트 적용 여부
운영체제 기술지원 종료(EoS) 여부
주요 패키지 및 소프트웨어 버전
알려진 취약점에 대한 패치 적용 여부
특히 기술지원이 종료된 운영체제는 신규 취약점에 대한 보안 업데이트를 제공받지 못할 수 있으므로 업그레이드 또는 교체 계획을 함께 검토할 필요가 있습니다.
운영 환경에서 패치를 적용할 때에는 서비스에 영향을 줄 수 있으므로 사전 테스트와 변경관리 절차를 거쳐 적용해야 합니다.
⑥ 로그 및 감사 설정
보안 사고 발생 시 사용자 접근이나 시스템 변경 이력을 확인하기 위해 로그 설정도 점검합니다.
시스템 로그 설정
사용자 로그인 및 인증 기록
관리자 권한 사용 기록
로그 파일 접근 권한
로그 보관 설정
로그 생성 여부뿐만 아니라 사고 발생 시 필요한 기록을 확인할 수 있는지, 로그가 임의로 변경되거나 삭제되지 않도록 관리되고 있는지도 함께 확인합니다.
5. EC2 내부의 WEB/WAS/DBMS도 점검 대상일까요?
EC2에 WEB, WAS, DBMS 등의 서비스가 설치되어 있다면 운영체제와 별도로 해당 서비스의 보안 설정도 확인합니다.
예를 들어 Apache나 Nginx와 같은 WEB 서버에서는 다음과 같은 항목을 점검할 수 있습니다.
불필요한 디렉터리 및 파일 노출
디렉터리 리스팅 설정
불필요한 HTTP Method 허용 여부
서버 정보 노출
로그 설정
파일 업로드 및 접근 권한
Tomcat과 같은 WAS에서는 관리자 페이지 접근통제, 기본 계정 관리, 디렉터리 및 파일 권한, 불필요한 기능 등의 설정을 확인합니다.
DBMS가 설치되어 있다면 계정 및 권한, 패스워드 정책, 원격 접근, 감사 로그 등의 항목을 추가로 확인합니다.
Docker Engine을 사용하는 환경이라면 Docker 데몬 설정, 컨테이너 권한, 이미지 관리, 호스트 디렉터리 마운트 등 컨테이너 운영 환경에 대한 점검도 고려할 수 있습니다.
따라서 EC2 자체를 하나의 점검 대상으로만 보는 것이 아니라 EC2 내부에서 실제 운영되는 OS와 WEB/WAS/DBMS/Docker 등의 구성 요소를 확인하고 필요한 영역을 각각 점검 대상으로 선정합니다.
6. 실제 EC2 취약점 점검은 어떻게 진행할까요?
실제 취약점 점검에서는 EC2의 자산과 서비스 구성을 먼저 파악하고 해당 환경에 맞는 점검 항목을 선정하여 점검을 진행합니다.
STEP 1. 자산 및 서비스 구성 확인
점검 대상 EC2의 운영체제와 용도를 확인합니다.
Linux 또는 Windows 여부와 함께 WEB, WAS, DBMS, Docker 등 추가로 운영되고 있는 서비스가 있는지 확인하여 점검 범위를 정합니다.
STEP 2. 취약점 점검 수행
운영체제와 서비스별 점검 기준에 따라 보안 설정을 확인합니다.
점검 대상이 많은 경우 스크립트를 활용하여 계정, 패스워드 정책, 파일 권한, 실행 서비스, 로그 등의 설정 정보를 수집하면 점검 시간을 줄일 수 있습니다.
다만 자동화된 스크립트는 설정 정보를 수집하기 위한 수단으로 활용하고, 최종 취약 여부는 실제 환경을 확인하여 판단해야 합니다.
STEP 3. 점검 결과 분석
수집된 결과와 실제 운영 환경을 함께 확인하여 취약 여부를 판단합니다.
예를 들어 점검 결과에서 특정 서비스가 활성화된 것으로 확인되더라도 업무상 필요한 서비스일 수 있습니다. 이 경우 서비스 사용 여부와 접근통제, 암호화 등 적용된 보안 설정을 추가로 확인합니다.
반대로 스크립트 결과만으로 확인하기 어려운 접근통제 솔루션이나 별도의 대체 통제가 적용되어 있을 수도 있습니다.
따라서 설정값뿐만 아니라 시스템의 용도, 서비스 사용 여부, 접근통제 환경 및 대체 통제까지 함께 확인하여 최종 결과를 판단합니다.
STEP 4. 개선 방안 수립
취약점이 확인되면 발생 가능한 위험과 현재 운영 환경을 고려하여 개선 방안을 수립합니다.
운영 중인 서버의 설정을 바로 변경할 경우 서비스 장애가 발생할 수 있으므로 변경에 따른 영향도를 검토하고 필요한 경우 테스트를 거쳐 적용합니다.
조치가 완료된 이후에는 변경된 설정이 정상적으로 적용되었는지 재점검하여 취약점의 개선 여부를 확인합니다.
7. EC2 보안 취약점 점검 체크포인트
마지막으로 EC2 내부 시스템을 점검할 때 확인해야 할 주요 내용을 정리해 보겠습니다.
✔ 불필요하거나 장기간 사용하지 않는 계정이 존재하는지 확인합니다.
✔ 관리자 권한이 필요한 사용자에게만 권한이 부여되어 있는지 확인합니다.
✔ root 등 관리자 계정의 직접적인 원격 접속을 제한합니다.
✔ 패스워드 및 계정 잠금 정책이 내부 보안정책에 맞게 설정되어 있는지 확인합니다.
✔ 주요 파일 및 디렉터리의 소유자와 접근 권한을 확인합니다.
✔ 업무에 필요하지 않은 서비스가 실행되고 있지 않은지 확인합니다.
✔ 운영체제와 주요 소프트웨어의 보안 패치 적용 여부를 확인합니다.
✔ 시스템 및 보안 로그가 적절하게 생성되고 보관되는지 확인합니다.
✔ EC2 내부에서 실제 운영되는 WEB/WAS/DBMS/Docker 등을 확인하여 점검 범위를 선정합니다.
✔ 자동화 점검 결과와 함께 실제 운영 환경 및 대체 통제를 확인하여 최종 결과를 판단합니다.
EC2는 AWS에서 제공하는 가상 서버이지만, EC2 내부에서 운영되는 Linux 또는 Windows와 그 위에 설치된 서비스는 고객이 직접 관리해야 하는 영역입니다.
따라서 EC2의 용도와 실제 서비스 구성을 먼저 파악하고 이에 맞는 점검 범위를 선정해야 합니다. 또한 자동화된 점검 결과만으로 취약 여부를 결정하기보다 실제 서비스 사용 여부와 운영 환경까지 함께 확인해야 보다 정확한 점검이 가능합니다.
정기적인 취약점 점검을 통해 불필요한 계정이나 서비스, 잘못된 권한 설정 등을 확인하고 개선하여 EC2 환경을 안전하게 운영할 수 있습니다.
참고자료
Amazon Web Services, Amazon EC2 User Guide
Amazon Web Services, AWS Shared Responsibility Model
Amazon Web Services, Security best practices for Amazon EC2
Center for Internet Security, CIS Benchmarks
NIST SP 800-123, Guide to General Server Security
한국인터넷진흥원(KISA), 주요정보통신기반시설 기술적 취약점 분석·평가 방법 상세가이드
신동찬 | sdc@cela.kr